Domain forensische-toxikologie.de kaufen?
Wir ziehen mit dem Projekt
forensische-toxikologie.de um.
Sind Sie am Kauf der Domain
forensische-toxikologie.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain forensische-toxikologie.de kaufen?
Was sind DNS Spuren?
Was sind DNS Spuren? DNS Spuren beziehen sich auf die digitalen Aufzeichnungen von Domain Name System (DNS) Anfragen und Antworten, die von einem Gerät oder einer Anwendung generiert werden. Diese Spuren enthalten Informationen über die besuchten Websites, die IP-Adressen, die aufgelöst wurden, und die Zeitpunkte der Anfragen. DNS Spuren können von Netzwerkadministratoren verwendet werden, um den Datenverkehr zu überwachen und potenzielle Sicherheitsprobleme zu identifizieren. Sie können auch von Datenschützern analysiert werden, um das Online-Verhalten von Benutzern zu verfolgen und mögliche Datenschutzverletzungen aufzudecken. **
Was ist forensische Toxikologie?
Forensische Toxikologie ist ein Bereich der forensischen Wissenschaft, der sich mit der Untersuchung von Substanzen befasst, die in Verbrechen oder rechtlichen Angelegenheiten eine Rolle spielen. Dies umfasst die Analyse von Drogen, Giftstoffen und anderen chemischen Substanzen in biologischen Proben wie Blut, Urin oder Gewebe, um festzustellen, ob sie eine Rolle bei einem Verbrechen oder einem Todesfall gespielt haben. Forensische Toxikologie kann auch bei der Überwachung von Drogenmissbrauch oder bei der Bewertung von Fahrtauglichkeit eingesetzt werden. **
Ähnliche Suchbegriffe für Dns
Top-Angebote
Produkte zum Begriff Dns:
-
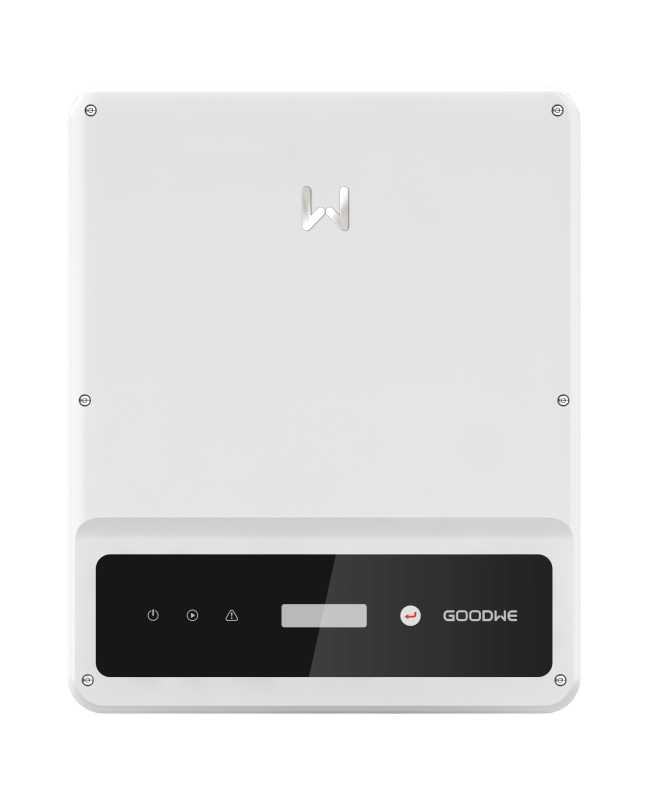
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Bedeutung von primärem DNS und sekundärem DNS?
Der primäre DNS-Server ist der Hauptserver, der für die Auflösung von Domainnamen in IP-Adressen zuständig ist. Er enthält die aktuellsten und autoritativen Informationen über die Domain. Der sekundäre DNS-Server dient als Backup und synchronisiert regelmäßig seine Daten mit dem primären Server, um eine Redundanz und Ausfallsicherheit zu gewährleisten. **
-
Haben Viren DNS?
Ja, Viren können DNS haben. Einige Viren verwenden DNA als genetisches Material, während andere RNA verwenden. Diese genetischen Materialien enthalten die Informationen, die für die Vermehrung und das Überleben des Virus erforderlich sind. Wenn ein Virus in eine Wirtszelle eindringt, nutzt es die zellulären Maschinerien, um seine genetische Information zu replizieren und neue Viren zu produzieren. Auf diese Weise können Viren Krankheiten verursachen und sich verbreiten. Die Untersuchung des genetischen Materials von Viren ist wichtig, um ihre Funktionsweise besser zu verstehen und möglicherweise Behandlungen zu entwickeln. **
-
Was macht DNS?
DNS (Domain Name System) übersetzt Domainnamen wie z. B. www.google.com in die entsprechenden IP-Adressen, die für die Kommunikation im Internet benötigt werden. Es fungiert als eine Art Telefonbuch des Internets, das die Namensauflösung von Domains zu IP-Adressen ermöglicht. DNS spielt eine entscheidende Rolle bei der Weiterleitung von Anfragen an die richtigen Server und ermöglicht so die reibungslose Kommunikation im Internet. Darüber hinaus ermöglicht es auch die Verwaltung von E-Mail-Servern und anderen Netzwerkdiensten. Kurz gesagt, DNS ist unverzichtbar für die Funktionsweise des Internets, da es die Grundlage für die Adressierung von Ressourcen bildet. **
-
Welcher DNS-Server?
Es gibt viele verschiedene DNS-Server, die von verschiedenen Organisationen und Unternehmen betrieben werden. Einige der bekanntesten DNS-Server sind die von Google (8.8.8.8), Cloudflare (1.1.1.1) und OpenDNS (208.67.222.222). Die Wahl des DNS-Servers hängt von den individuellen Bedürfnissen und Vorlieben ab. **

Was bedeutet DNS?
DNS steht für Domain Name System. Es handelt sich um ein System, das die Zuordnung von Domainnamen zu IP-Adressen ermöglicht. DNS ermöglicht es, dass Benutzer im Internet Websites über ihren Domainnamen anstatt ihrer IP-Adresse aufrufen können. **
Was ist DNS?
DNS steht für Domain Name System und ist ein System zur Übersetzung von Domainnamen in IP-Adressen. Es ermöglicht die Zuordnung von leicht zu merkenden Domainnamen zu den entsprechenden numerischen IP-Adressen, die für die Kommunikation im Internet benötigt werden. DNS ist somit eine wichtige Grundlage für das Funktionieren des Internets. **
Top-Angebote
Produkte zum Begriff Dns:
-
GoodWe DNS - GW5000T-DSNetzanschluss: 1 Phasig AC Leistung: 5 kVA MPP Tracker: 2 Stringanschl�sse je MPPT: 1 Max. Eingangsstrom: 13 A Max. Kurzschlussstrom: 16,3 A Kommunikation: WiFi, RS485 Abmessungen: 433 x 354 � 147 mm (H x B x T) Schutzklasse: IP 65 Gewicht: 13,0 kg319,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind DNS Spuren?
Was sind DNS Spuren? DNS Spuren beziehen sich auf die digitalen Aufzeichnungen von Domain Name System (DNS) Anfragen und Antworten, die von einem Gerät oder einer Anwendung generiert werden. Diese Spuren enthalten Informationen über die besuchten Websites, die IP-Adressen, die aufgelöst wurden, und die Zeitpunkte der Anfragen. DNS Spuren können von Netzwerkadministratoren verwendet werden, um den Datenverkehr zu überwachen und potenzielle Sicherheitsprobleme zu identifizieren. Sie können auch von Datenschützern analysiert werden, um das Online-Verhalten von Benutzern zu verfolgen und mögliche Datenschutzverletzungen aufzudecken. **
-
Was ist forensische Toxikologie?
Forensische Toxikologie ist ein Bereich der forensischen Wissenschaft, der sich mit der Untersuchung von Substanzen befasst, die in Verbrechen oder rechtlichen Angelegenheiten eine Rolle spielen. Dies umfasst die Analyse von Drogen, Giftstoffen und anderen chemischen Substanzen in biologischen Proben wie Blut, Urin oder Gewebe, um festzustellen, ob sie eine Rolle bei einem Verbrechen oder einem Todesfall gespielt haben. Forensische Toxikologie kann auch bei der Überwachung von Drogenmissbrauch oder bei der Bewertung von Fahrtauglichkeit eingesetzt werden. **
-
Was ist die Bedeutung von primärem DNS und sekundärem DNS?
Der primäre DNS-Server ist der Hauptserver, der für die Auflösung von Domainnamen in IP-Adressen zuständig ist. Er enthält die aktuellsten und autoritativen Informationen über die Domain. Der sekundäre DNS-Server dient als Backup und synchronisiert regelmäßig seine Daten mit dem primären Server, um eine Redundanz und Ausfallsicherheit zu gewährleisten. **
-
Haben Viren DNS?
Ja, Viren können DNS haben. Einige Viren verwenden DNA als genetisches Material, während andere RNA verwenden. Diese genetischen Materialien enthalten die Informationen, die für die Vermehrung und das Überleben des Virus erforderlich sind. Wenn ein Virus in eine Wirtszelle eindringt, nutzt es die zellulären Maschinerien, um seine genetische Information zu replizieren und neue Viren zu produzieren. Auf diese Weise können Viren Krankheiten verursachen und sich verbreiten. Die Untersuchung des genetischen Materials von Viren ist wichtig, um ihre Funktionsweise besser zu verstehen und möglicherweise Behandlungen zu entwickeln. **
Ähnliche Suchbegriffe für Dns
-
Kaspersky Threat Data Feeds - Passive DNSKaspersky Threat Data Feeds – Passive DNS Mit der zunehmenden Komplexität und Menge an Cyberbedrohungen ist es für Unternehmen wichtiger denn je, proaktiv Bedrohungen zu erkennen und zu verhindern. Das Domain Name System (DNS) ist eine kritische Komponente des Internets und wird häufig von Cyberkriminellen für bösartige Zwecke genutzt. Phishing, Malware-Verbreitung und Datenexfiltration sind nur einige Beispiele für Bedrohungen, die DNS-Abfragen missbrauchen. Mit den **Kaspersky Threat Data Feeds – Passive DNS** erhalten Unternehmen eine leistungsstarke Lösung, die detaillierte Informationen zu DNS-Aktivitäten liefert und so die Erkennung verdächtiger Aktivitäten und die Abwehr von Bedrohungen unterstützt. Überblick über Kaspersky Threat Data Feeds – Passive DNS Die **Kaspersky Threat Data Feeds – Passive DNS** bieten eine umfassende Datenbank zu DNS-Abfragen und deren historischem Kontext. Diese Informationen stammen aus der globalen Threat-Intelligence-Plattform von Kaspersky und ermöglichen es Unternehmen, bösartige oder verdächtige Domänen zu identifizieren und Netzwerkanomalien zu erkennen. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitsinfrastrukturen können Unternehmen besser verstehen, wie Angreifer das DNS für ihre Zwecke nutzen und entsprechend reagieren. Hauptfunktionen Umfassende DNS-Daten: Bereitstellung einer umfangreichen Datenbank mit Informationen zu DNS-Abfragen, die kontinuierlich aktualisiert wird. Präzise Bedrohungsinformationen: Jeder DNS-Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Analyse: Proaktive Bedrohungserkennung und Analyse von DNS-Aktivitäten in Echtzeit. Vorteile für Ihr Unternehmen Erhöhter Schutz vor DNS-basierten Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen verdächtige DNS-Aktivitäten frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Passive DNS sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Passive DNS Schutz vor DNS-Tunneling: Identifizierung und Blockierung von DNS-Anfragen, die für Datenexfiltration und andere bösartige Zwecke genutzt werden. Verhinderung von Phishing und Malware-Verbreitung: Erkennung verdächtiger DNS-Einträge, die auf Phishing-Seiten oder Malware-Server verweisen. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger DNS-Abfragen kann das Unternehmensnetzwerk besser geschützt werden.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GoodWe GW 6000* DNS-30 G3AC-Leistung: 6,0* kW Anzahl MPPT: 2 DC-Verbinder: MC4 AC-Anschluss: 1-phasig Kommunikation: Wifi, RS485 / LAN / 4G / DI (opt.) Schutzklasse: IP66 K�hlung: passiv Abmessungen: 350 x 410 x 143 mm (B x H x T) Gewicht: 12,8 kg699,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ToxikologieToxikologie , Nitrosamin, Acrylamid, Dioxin, PCB, Glyphosat - aktueller denn je In einer Gesellschaft, die davon ausgeht, dass alle Substanzen, mit denen Verbraucher und Umwelt in Berührung kommen, auch geprüft und sicher sind, kommt der verlässlichen Beurteilung dieser Aspekte ein besonderer Stellenwert zu. Dabei bleibt die sachliche, wissenschaftliche Arbeit an den komplexen Fragen der Toxikologie der einzige Weg für eine verantwortungsvolle Bewertung und Verbesserung unserer Lebensbedingungen. Zudem ist es essenziell, Öffentlichkeit und Entscheidungsträgern die Unabhängigkeit der wissenschaftlich erlangten Erkenntnisse zu vermitteln. Dieses Standardwerk gibt kompetent und umfassend Antworten auf die wichtigen toxikologischen Fragen unserer Zeit. International anerkannte Experten aus Medizin und Naturwissenschaften haben aktuelle Beiträge zu allen wichtigen Gebieten der Toxikologie zusammengestellt, wie Methoden der experimentellen Toxikologie und der Statistik Organtoxikologie, transgene Nagermodelle, molekulare Wirkungsmechanismen Toxikologische Profile verschiedenster Stoffklassen Biomonitoring, Umwelttoxikologie, Regulatorische Toxikologie Verbraucherschutz, Arbeitsmedizin, Risikoabschätzung, Grenzwerte Die vorliegende Auflage wurde vollständig neu gestaltet und aktualisiert , einige Kapitel wurden komplett neu geschrieben. Das Buch ist unentbehrlich für alle, die wissenschaftlich fundierte, objektive Antworten in allen Bereichen der Toxikologie und des Umwelt- und Verbraucherschutzes geben wollen. Es liefert eine breite wissenschaftliche Basis für den Berufsalltag in Klinik, Forschung, Wirtschaft und Politik sowie für die Aus- und Weiterbildung. , Polituren & Wachse > Autopflege & Aufbereitung , Auflage: 4., völlig neu bearbeitete Auflage, Erscheinungsjahr: 20190607, Produktform: Leinen, Redaktion: Marquardt, Hans~Schäfer, Siegfried G.~Barth, Holger, Auflage: 19004, Auflage/Ausgabe: 4., völlig neu bearbeitete Auflage, Seitenzahl/Blattzahl: 1458, Abbildungen: 513 farbige Abbildungen, 377 farbige Tabellen, Keyword: Acrylamid; Genotoxikologie; Gift; Giftlehre; Giftstoff; Glyphosat; Lehrbuch der Toxikologie; Medizin; Nitrosamine; PCB; Pharmazeutische Praxis; Toxikokinetik, Fachschema: Toxikologie~Chemie, Fachkategorie: Chemie, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Medizinische Toxikologie, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XXXVIII, Seitenanzahl: 1458, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wissenschaftliche, Verlag: Wissenschaftliche, Verlag: Wissenschaftliche Verlagsgesellschaft, Länge: 277, Breite: 205, Höhe: 63, Gewicht: 3371, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783804728769 9783804717770 9783804716889 9783827402714 9783860256626 9783411163212, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 911022289,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht DNS?
DNS (Domain Name System) übersetzt Domainnamen wie z. B. www.google.com in die entsprechenden IP-Adressen, die für die Kommunikation im Internet benötigt werden. Es fungiert als eine Art Telefonbuch des Internets, das die Namensauflösung von Domains zu IP-Adressen ermöglicht. DNS spielt eine entscheidende Rolle bei der Weiterleitung von Anfragen an die richtigen Server und ermöglicht so die reibungslose Kommunikation im Internet. Darüber hinaus ermöglicht es auch die Verwaltung von E-Mail-Servern und anderen Netzwerkdiensten. Kurz gesagt, DNS ist unverzichtbar für die Funktionsweise des Internets, da es die Grundlage für die Adressierung von Ressourcen bildet. **
-
Welcher DNS-Server?
Es gibt viele verschiedene DNS-Server, die von verschiedenen Organisationen und Unternehmen betrieben werden. Einige der bekanntesten DNS-Server sind die von Google (8.8.8.8), Cloudflare (1.1.1.1) und OpenDNS (208.67.222.222). Die Wahl des DNS-Servers hängt von den individuellen Bedürfnissen und Vorlieben ab. **
-
Was bedeutet DNS?
DNS steht für Domain Name System. Es handelt sich um ein System, das die Zuordnung von Domainnamen zu IP-Adressen ermöglicht. DNS ermöglicht es, dass Benutzer im Internet Websites über ihren Domainnamen anstatt ihrer IP-Adresse aufrufen können. **
-
Was ist DNS?
DNS steht für Domain Name System und ist ein System zur Übersetzung von Domainnamen in IP-Adressen. Es ermöglicht die Zuordnung von leicht zu merkenden Domainnamen zu den entsprechenden numerischen IP-Adressen, die für die Kommunikation im Internet benötigt werden. DNS ist somit eine wichtige Grundlage für das Funktionieren des Internets. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.